本产品及文档完善中,如果有什么问题请联系我们:18721583683(同微信)或chaho@qq.com
服务
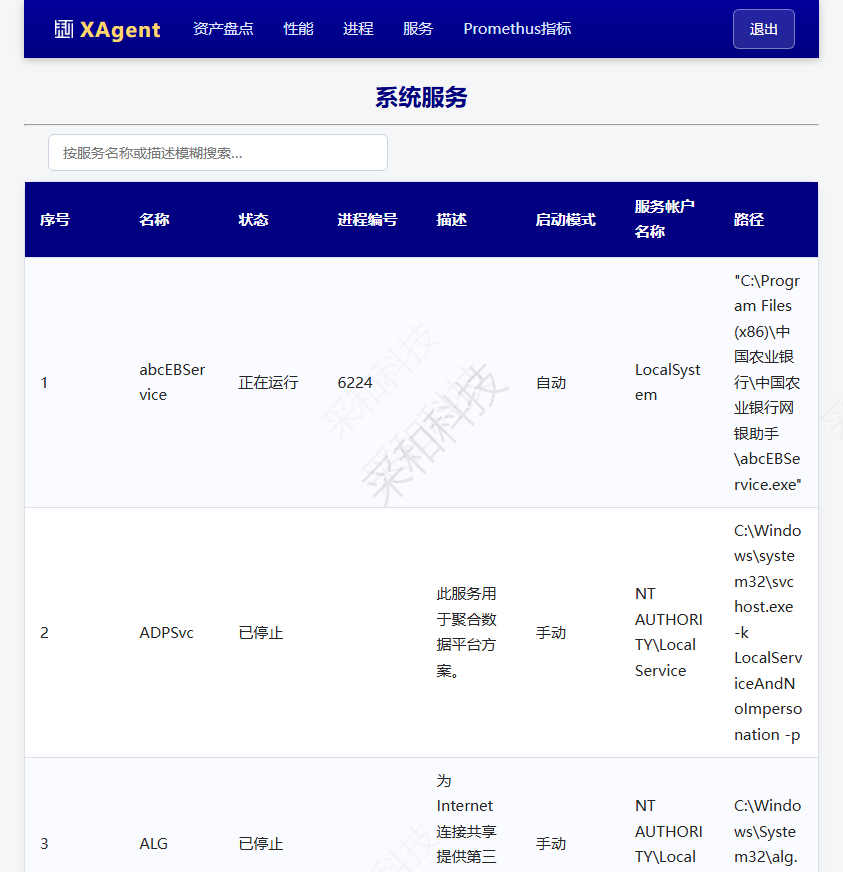
XAgent 提供主机服务实时清单。通过 http://<主机IP>:<端口>/service 可查看主机已安装的 Windows 服务,覆盖服务名称、运行状态、进程编号、描述、启动模式、服务账户与可执行路径,用于服务健康检查、启动项审计与异常服务排查。
页面顶部提供按服务名称或描述模糊搜索输入框,输入关键字(如 trust、bastion)可快速定位目标服务:
字段说明
| 序号 | 字段 | 说明 |
|---|---|---|
| 1 | 名称 Name | 服务名称(如 Appinfo、BFE、svchost 承载服务) |
| 2 | 状态 State | 服务运行状态(正在运行 / 已停止) |
| 3 | 进程编号 ProcessId | 承载服务进程的 PID |
| 4 | 描述 Description | 服务功能说明 |
| 5 | 启动模式 StartMode | 启动方式(自动 / 手动 / 禁用) |
| 6 | 服务帐户名称 StartName | 服务运行账户(LocalSystem / NT AUTHORITY\LocalService 等) |
| 7 | 路径 PathName | 服务可执行文件完整路径 |
启动模式解读
| 序号 | 启动模式 | 含义 | 排查建议 |
|---|---|---|---|
| 1 | 自动 | 系统启动时自动加载运行 | 核心服务建议保持自动 |
| 2 | 手动 | 由系统或程序按需触发启动 | 按需服务保持手动即可 |
| 3 | 禁用 | 服务不可启动 | 禁用状态符合预期可忽略,异常禁用需核实 |
服务账户权限
| 序号 | 账户 | 权限级别 | 常见服务 |
|---|---|---|---|
| 1 | LocalSystem | 最高权限,可访问系统全部资源 | 系统核心服务 |
| 2 | NT AUTHORITY\LocalService | 受限权限,以本地服务身份运行 | 网络相关服务 |
| 3 | NT AUTHORITY\NetworkService | 受限权限,可访问网络 | 网络相关服务 |
排查场景
| 序号 | 场景 | 观察方法 | 处置建议 |
|---|---|---|---|
| 1 | 服务异常停止 | 关注状态为「已停止」但启动模式为「自动」的服务 | 结合 自动化任务 重启服务或回传日志 |
| 2 | 第三方服务排查 | 按路径筛选非 C:\Windows 目录的服务(网银助手、零信任代理、堡垒机代理等) | 核实第三方服务的必要性,清理非必要自启动项 |
| 3 | 服务冲突 | 多个服务指向同一 PID 时,核对宿主进程承载关系 | 排查 svchost 宿主中的服务分组 |
| 4 | 安全审计 | 检查启动模式为「自动」的非系统服务 | 识别异常自启动项,评估风险 |
实测样例
以下为一次实际抓取的服务快照(Windows 11 IoT 环境),展示各字段的实际取值:
| 序号 | 名称 | 状态 | PID | 启动模式 | 服务账户 | 路径 |
|---|---|---|---|---|---|---|
| 1 | abcEBService | 正在运行 | 6224 | 自动 | LocalSystem | C:\Program Files (x86)\中国农业银行\中国农业银行网银助手\abcEBService.exe |
| 2 | ADPSvc | 已停止 | — | 手动 | NT AUTHORITY\LocalService | C:\Windows\system32\svchost.exe |
| 3 | Appinfo | 正在运行 | 15108 | 手动 | LocalSystem | C:\Windows\system32\svchost.exe -k netsvcs |
| 4 | AppXSvc | 正在运行 | 43168 | 自动 | LocalSystem | C:\Windows\system32\svchost.exe -k wsappx |
| 5 | aTrustService | 正在运行 | 6252 | 自动 | LocalSystem | C:\Program Files (x86)\Sangfor\aTrust\aTrustAgent\aTrustAgent.exe |
| 6 | AudioEndpointBuilder | 正在运行 | 4036 | 自动 | LocalSystem | C:\Windows\System32\svchost.exe |
| 7 | Audiosrv | 正在运行 | 5260 | 自动 | NT AUTHORITY\LocalService | C:\Windows\System32\svchost.exe |
| 8 | BFE | 正在运行 | 4376 | 自动 | NT AUTHORITY\LocalService | C:\Windows\system32\svchost.exe |
| 9 | bh_local | 正在运行 | 6308 | 自动 | LocalSystem | d:\Bastion\bh_local.exe |
| 10 | ClickToRunSvc | 正在运行 | 6504 | 自动 | LocalSystem | C:\Program Files\Common Files\Microsoft Shared\ClickToRun\OfficeClickToRun.exe |
数据说明
服务页为实时快照。第三方服务(网银助手、零信任代理、堡垒机代理等)路径通常位于非系统目录,可通过路径字段快速识别。