本产品及文档完善中,如果有什么问题请联系我们:18721583683(同微信)或chaho@qq.com
进程
XAgent 提供主机进程实时清单。通过 http://<主机IP>:<端口>/process 可查看主机当前运行的全部进程,覆盖进程编号、线程数、句柄数、虚拟内存、CPU 利用率与内存占用,用于定位高负载进程、排查异常程序与审计主机运行状态。
页面顶部提供按进程名称模糊搜索输入框,可直接输入进程名(如 svchost、nginx)快速过滤,便于在海量进程中定位目标:
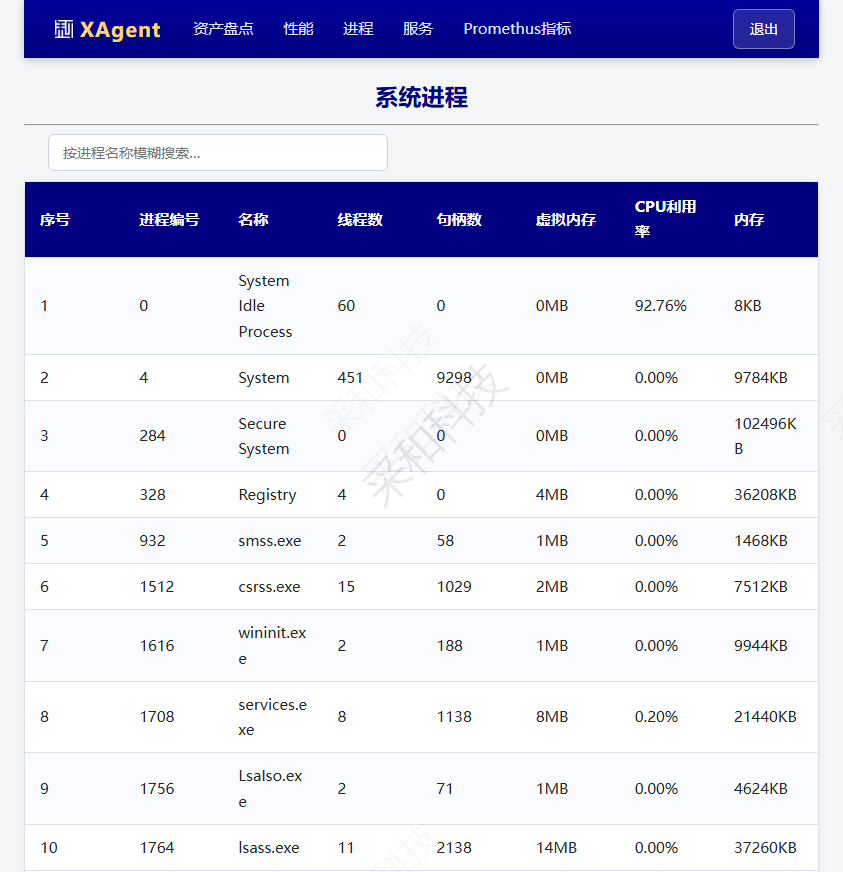
字段说明
| 序号 | 字段 | 说明 |
|---|---|---|
| 1 | 进程编号 PID | 操作系统分配的进程唯一标识 |
| 2 | 名称 Name | 进程可执行文件名称(如 svchost.exe、lsass.exe) |
| 3 | 线程数 ThreadCount | 进程内线程数量 |
| 4 | 句柄数 HandleCount | 进程打开的内核对象句柄数量 |
| 5 | 虚拟内存 VMUsage | 进程虚拟内存占用 |
| 6 | CPU 利用率 CPURatio | 进程实时 CPU 占用比例 |
| 7 | 内存 MemUsage | 进程内存占用 |
Windows 关键进程基线
排查异常进程前,先建立系统关键进程基线。以下进程是 Windows 主机的正常组成部分,陌生进程或同名的异常路径进程需重点核实:
| 序号 | 进程 | 说明 |
|---|---|---|
| 1 | System Idle Process | 系统空闲进程,CPU 利用率越高说明系统越空闲 |
| 2 | System | 系统内核进程,句柄与内存占用反映内核活动 |
| 3 | Secure System | 安全系统进程,承载安全内核 |
| 4 | Registry | 注册表进程 |
| 5 | smss.exe | 会话管理子系统,Windows 启动早期核心进程 |
| 6 | csrss.exe | 客户端 / 服务器运行时子系统 |
| 7 | wininit.exe | Windows 启动初始化进程 |
| 8 | services.exe | 服务控制管理器,管理系统服务 |
| 9 | lsass.exe / LsaIso.exe | 本地安全认证子系统及安全隔离进程 |
| 10 | svchost.exe | 服务宿主进程,承载多个 Windows 服务 |
| 11 | fontdrvhost.exe | 字体驱动宿主进程 |
| 12 | WUDFHost.exe | Windows 用户模式驱动框架宿主进程 |
| 13 | Memory Compression | 内存压缩进程,占用高属正常(压缩内存页面) |
排查场景
| 序号 | 场景 | 观察方法 | 处置建议 |
|---|---|---|---|
| 1 | CPU 占用高 | 按 CPU 利用率排序,定位异常进程名称与 PID | 结合 自动化任务 停止异常进程或重启相关服务 |
| 2 | 内存泄漏 | 关注内存占用持续攀升的进程 | 联系应用负责人处理,必要时重启进程 |
| 3 | 句柄泄漏 | 句柄数异常增长的进程 | 句柄泄漏会导致资源耗尽,需排查应用 |
| 4 | 恶意程序 | 比对进程名与系统关键进程基线,发现陌生进程及时核实 | 核实路径、签名与启动项,异常则隔离处置 |
实测样例
以下为一次实际抓取的进程快照(Windows 11 IoT 环境,i9-13905H / 32GB),可见系统空闲进程占 CPU 92.15%,其余系统进程处于低负载:
| 序号 | 名称 | PID | 线程数 | 句柄数 | 虚拟内存 | CPU 利用率 | 内存 |
|---|---|---|---|---|---|---|---|
| 1 | System Idle Process | 0 | 60 | 0 | 0MB | 92.15% | 8KB |
| 2 | System | 4 | 451 | 9132 | 0MB | 1.00% | 9780KB |
| 3 | Secure System | 284 | 0 | 0 | 0MB | 0.00% | 102496KB |
| 4 | Registry | 328 | 4 | 0 | 4MB | 0.00% | 42760KB |
| 5 | smss.exe | 932 | 2 | 58 | 1MB | 0.00% | 1468KB |
| 6 | csrss.exe | 1512 | 15 | 1033 | 2MB | 0.00% | 7528KB |
| 7 | wininit.exe | 1616 | 2 | 188 | 1MB | 0.00% | 9948KB |
| 8 | services.exe | 1708 | 7 | 1151 | 8MB | 0.00% | 21364KB |
| 9 | lsass.exe | 1764 | 11 | 2131 | 14MB | 0.00% | 37200KB |
| 10 | fontdrvhost.exe | 1908 | 5 | 43 | 2MB | 0.00% | 3964KB |
| 11 | svchost.exe | 1920 | 16 | 1073 | 25MB | 0.00% | 48820KB |
| 12 | WUDFHost.exe | 2040 | 12 | 1572 | 11MB | 0.00% | 21336KB |
| 13 | Memory Compression | 3528 | 50 | 0 | 7MB | 0.00% | 3679008KB |
实测环境中还可见典型的第三方常驻进程:HipsDaemon.exe(安全防护)、aTrustAgent.exe(零信任代理)、bh_local.exe(堡垒机代理)、abcEBService.exe(网银助手)等,均符合各自产品的正常运行特征。
数据说明
进程页为实时快照,数据随主机运行状态动态变化。需要历史趋势与持续监控时,使用 Prometheus 章节。